Atak na Colonial Pipeline pokazał, że cyber-incydent w infrastrukturze krytycznej nie kończy się na ekranie komputera. Jego skutki mogą szybko przełożyć się na ciągłość dostaw, bezpieczeństwo ludzi i stabilność procesów fizycznych. To właśnie dlatego cyberbezpieczeństwo OT wymaga innego podejścia niż ochrona klasycznych środowisk IT.
Problem w tym, że granica między tymi dwoma światami staje się coraz mniej wyraźna. Systemy produkcyjne i infrastruktura operacyjna są coraz silniej połączone z sieciami, aplikacjami i usługami IT, a ryzyko coraz częściej przenosi się między nimi. Konwergencja IT i OT sprawia więc, że bezpieczeństwa nie da się już skutecznie budować w dwóch osobnych silosach. Potrzebne są wspólne rozumienie ryzyka, jasno określone odpowiedzialności i język, który pozwala automatykom, zespołom bezpieczeństwa i decydentom działać razem.
OT vs IT: dwie filozofie, dwa zestawy priorytetów
W świecie IT punktem wyjścia jest triada CIA: poufność, integralność i dostępność. Najpierw chroni się dane, potem dba o ich poprawność, a dopiero na końcu o to, by były stale dostępne. W środowisku OT logika jest inna. Tu pierwsze miejsce zajmuje dostępność, dalej niezawodność, a następnie determinizm, czyli przewidywalność działania w czasie rzeczywistym. Do tego dochodzi jeszcze bezpieczeństwo fizyczne: proces nie może zatrzymać się w sposób, który uszkodzi maszynę, produkt albo zagrozi ludziom.
Ta różnica zmienia wszystko – od projektu sieci, przez monitoring, po reagowanie na incydenty. W IT zasada „łataj natychmiast” jest niemal oczywista. W OT każda poprawka wymaga testów, uzgodnień i zwykle konkretnego okna serwisowego, często połączonego z częściowym lub pełnym wyłączeniem produkcji. To nie jest opór przed bezpieczeństwem, tylko konsekwencja odpowiedzialności za proces.
Inaczej wygląda też cykl życia urządzeń. W IT sprzęt i systemy wymienia się co kilka lat. W OT urządzenia pracują nawet 15–20 lat, często w środowisku, w którym dawno minęło wsparcie producenta, a bezpieczeństwo nie było projektowane „by design”. To dlatego systemy przemysłowe tak często wymagają ochrony warstwowej, a nie tylko klasycznych działań znanych z sieci biurowych.
Czym różnią się OT, ICS i SCADA?
Pojęcia te bywają używane zamiennie, ale nie znaczą tego samego. Operational Technology (OT) to termin nadrzędny. Obejmuje technologie służące do bezpośredniego sterowania procesami fizycznymi w przemyśle, energetyce, transporcie i innej infrastrukturze krytycznej. To nie jest tylko „sieć”, ale cały zestaw urządzeń, aplikacji i połączeń wspierających realne procesy.
W ramach OT mieszczą się Industrial Control Systems (ICS), czyli przemysłowe systemy sterowania. To szeroka grupa rozwiązań, do której należą między innymi PLC (Programmable Logic Controller – programowalny sterownik logiczny), DCS (Distributed Control System – rozproszony system sterowania), HMI (Human Machine Interface – panel operatorski lub interfejs człowiek-maszyna) oraz systemy nadzoru.
SCADA (Supervisory Control and Data Acquisition) odpowiada za nadzór rozproszony, zbieranie danych i zdalne sterowanie obiektami. W praktyce SCADA spina wiele punktów pomiarowych i sterujących, umożliwiając operatorom podgląd procesów i reakcję na zdarzenia. DCS z kolei częściej zarządza ciągłymi procesami w obrębie zakładu, a PLC wykonuje lokalne, szybkie decyzje sterujące. Razem tworzą środowisko, w którym liczy się nie tylko poprawność logiczna, ale także czas reakcji i odporność na zakłócenia.
Konwergencja IT/OT: koniec izolacji air-gap
Przez lata wiele zakładów opierało bezpieczeństwo na założeniu, że sieć przemysłowa jest odseparowana od świata biurowego. Tzw. air gap miał działać jak mur: jeśli OT nie ma połączenia z IT, to zagrożenie z sieci firmowej nie przejdzie dalej. Problem w tym, że Przemysł 4.0 ten mur systematycznie rozszczelnia.
Zdalny dostęp, analiza danych produkcyjnych, predykcyjne utrzymanie ruchu, integracja z chmurą i centralne zarządzanie sprawiają, że sieć OT przestaje być pytaniem teoretycznym, a staje się praktycznym problemem architektonicznym. W realnym zakładzie phishing w sieci biurowej może stać się pierwszym krokiem do przejęcia kont, a potem do wejścia w segment przemysłowy. Jeśli środowiska są źle połączone, zainfekowany komputer użytkownika może stać się trampoliną do systemów sterowania.
To właśnie pokazał Colonial Pipeline: incydent rozpoczął się w warstwie IT, ale jego skutki uderzyły w ciągłość działania infrastruktury krytycznej. Nie trzeba więc atakować bezpośrednio PLC, by doprowadzić do zatrzymania procesu. Wystarczy znaleźć słabsze ogniwo w łańcuchu zależności. Dlatego cyberbezpieczeństwo IT OT nie może być traktowane jako dwa osobne projekty. To jeden ekosystem ryzyka, tylko z różnymi wymaganiami.
Dlaczego klasyczne narzędzia IT psują środowisko OT?
Narzędzia, które dobrze działają w sieciach biurowych, w OT potrafią narobić szkód. Agresywne skanery podatności, częste sondowanie usług czy masowe zapytania mogą przeciążyć albo nawet zawiesić delikatne sterowniki PLC. W najlepszym razie wywołają alarm i konieczność ręcznej interwencji, w gorszym – nieplanowany przestój.
To nie są marginalne ryzyka. W zakładzie przemysłowym każdy nieplanowany stop oznacza realne koszty, czasem liczone w setkach tysięcy złotych na godzinę. A jeśli proces jest krytyczny, skutki mogą być jeszcze poważniejsze: uszkodzenie maszyn, zniszczenie partii produktu, pożar, skażenie albo zagrożenie dla ludzi.
Różnica między IT a OT jest tu fundamentalna. W IT incydent często oznacza utratę danych lub reputacji. W OT ten sam błąd może oznaczać zatrzymanie linii, rozjechanie parametrów procesu albo zagrożenie infrastruktury krytycznej. Dlatego bezpieczeństwo OT wymaga narzędzi „świadomych” środowiska przemysłowego: takich, które rozumieją cykl pracy obiektów, tolerują dłuższe okna zmian i nie zakłócają komunikacji czasu rzeczywistego.
Normy i model Purdue: jak budować bezpieczne środowisko OT
Jeśli bezpieczeństwo OT ma być skuteczne, musi opierać się na architekturze, a nie na improwizacji. Najważniejszym punktem odniesienia są wytyczne ISA/IEC 62443, które opisują wymagania dla komponentów, systemów i całych stref bezpieczeństwa. Norma porządkuje myślenie o segmentacji, kontroli dostępu, odporności i zarządzaniu ryzykiem w środowisku przemysłowym.
Drugim ważnym punktem jest dyrektywa NIS2, która wzmacnia obowiązki podmiotów kluczowych i ważnych w zakresie zarządzania cyberzagrożeniami. Dla przemysłu i energetyki oznacza to konieczność bardziej formalnego podejścia do ryzyka, łańcucha dostaw, monitoringu i reagowania na incydenty.
W praktyce bardzo pomaga model Purdue, czyli referencyjny sposób opisu warstw systemu przemysłowego. Dzięki niemu łatwiej budować segmentację sieci OT, wydzielać strefy i konduity, ograniczać ruch między warstwami oraz kontrolować, co rzeczywiście może komunikować się z czym. Taka architektura zmniejsza ryzyko rozprzestrzeniania się incydentu i upraszcza zarządzanie dostępem.
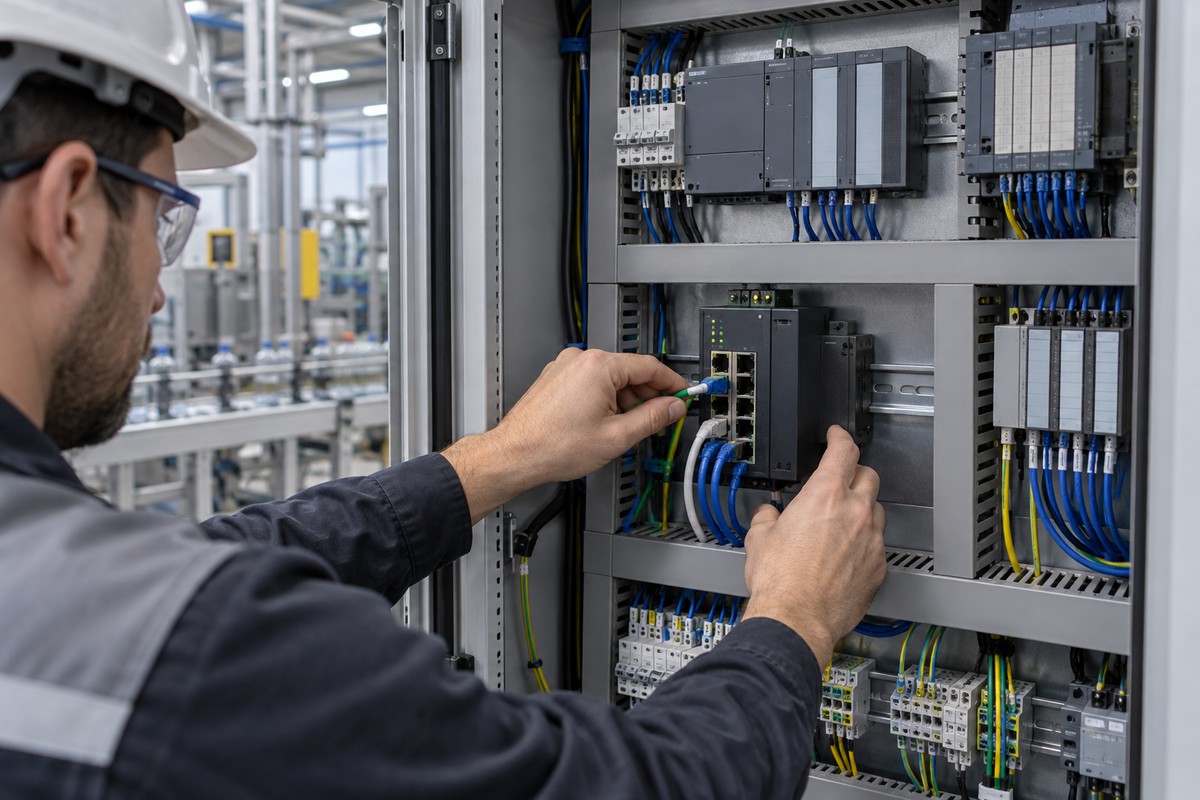
W tym miejscu pojawia się także warstwa teleinformatyczna, w której działają rozwiązania BitStream. Firma projektuje architektury OT/IT zgodne z IEC 61850 i IEC 62443, wspierając segmentację, izolację stref oraz odporność na awarie systemów sterowania. To ważny element układanki, zwłaszcza tam, gdzie liczy się niezawodny przesył danych, synchronizacja i stabilność połączeń.
Przykładem jest router Magnetar 300, który bezpiecznie wynosi sygnały poza teren chroniony stacji i spełnia wymagania IEC 62443-4-2 SL2. To nie jest „całe cyberbezpieczeństwo”, ale istotny komponent architektury ochronnej, szczególnie w infrastrukturze krytycznej. BitStream integruje też synchronizację czasu z funkcjami komunikacyjnymi w przemysłowych środowiskach Przemysłu 4.0, co wspiera spójność danych w systemach SCADA i DCS, rejestrację zdarzeń oraz analizę alarmów na jednej osi czasowej OT i IT.
W praktyce znaczenie ma również odporność środowiskowa. Urządzenia pracujące w przemyśle muszą znosić zakłócenia elektromagnetyczne i trudne warunki otoczenia, a także utrzymywać czas pracy nawet przy utracie GNSS. To właśnie dlatego warstwa teleinformatyczna dla infrastruktury krytycznej nie może być projektowana jak zwykła sieć biurowa. Jeśli interesuje Cię szerszy kontekst wdrożeń, warto zobaczyć także cyberbezpieczeństwo OT w systemach przemysłowych.
Bezpieczna integracja dwóch światów
OT i IT nie są rywalami, tylko różnymi odpowiedziami na inne potrzeby. IT chroni dane, OT chroni proces i fizyczną ciągłość działania. Dlatego skuteczna obrona wymaga zrozumienia tych różnic, przemyślanej konwergencji IT i OT, architektury zgodnej z IEC 62443 oraz sprzętu odpornego na warunki przemysłowe. Najlepsze efekty daje współpraca automatyków, zespołów bezpieczeństwa i decydentów – bez upraszczania, za to z wspólnym celem: utrzymać produkcję bezpieczną i przewidywalną.