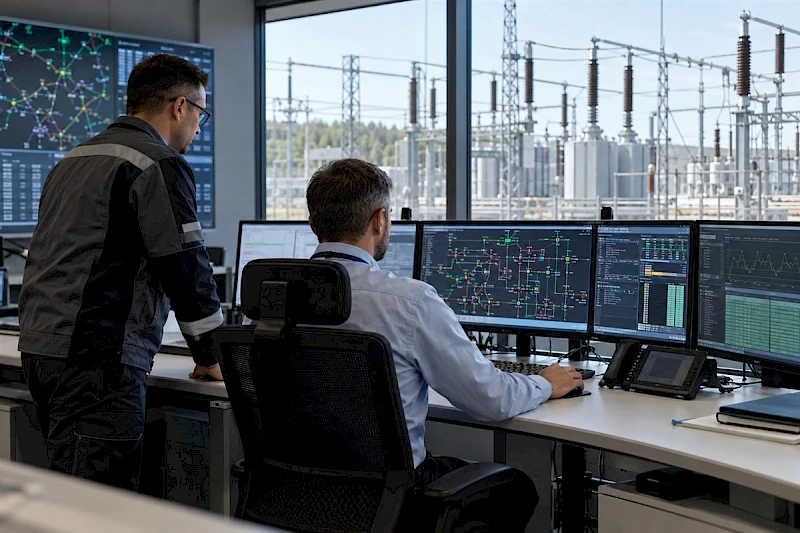
Dyrektywa NIS2 istotnie zmienia podejście do cyberbezpieczeństwa w sektorze energii. Ochrona systemów nie jest już wyłącznie zadaniem działu IT ani zespołów odpowiedzialnych za automatykę. Obejmuje całą organizację — od zarządu i bezpieczeństwa, przez utrzymanie ruchu, po osoby pracujące bezpośrednio z infrastrukturą OT.
Dlatego pytania „NIS2 — co to jest?” i „NIS2 — kogo dotyczy?” szybko prowadzą do bardziej praktycznej kwestii: jak przełożyć wymagania regulacyjne na codzienne działania, odpowiedzialności i środki ochrony. W energetyce oznacza to konieczność połączenia wymagań prawnych z realiami pracy systemów przemysłowych, zarządzaniem ryzykiem i ochroną ciągłości działania.
W tym ujęciu NIS2 nie jest jedynie zbiorem obowiązków formalnych, lecz elementem szerszego podejścia do cyberbezpieczeństwa w energetyce — obejmującego zarówno organizację procesu, jak i techniczne zabezpieczenia środowisk IT i OT.
Czym jest NIS2 i kogo w energetyce dotyczy
NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, przyjęta jako odpowiedź na rosnące ryzyko ataków na usługi podstawowe. W Polsce jej założenia są wdrażane przez nowelizację ustawy o KSC, czyli krajowego systemu cyberbezpieczeństwa. Dla energetyki ma to szczególne znaczenie, bo sektor ten należy do obszarów kluczowych dla funkcjonowania państwa i gospodarki. Oznacza to, że wymagania nie dotyczą jedynie centralnych operatorów, ale szerzej: podmiotów działających w łańcuchu wytwarzania, przesyłu, dystrybucji i usług towarzyszących.
W praktyce pojawia się podział na podmioty kluczowe i ważne. Kryteria zależą od wielkości organizacji, ale w energetyce działa także zasada size-cap, która obejmuje wszystkie średnie i duże firmy z sektora. W grze są także operatorzy OZE, stacje ładowania czy podmioty współpracujące z operatorami systemów.
Warto też pamiętać, że energetyka jest ściśle związana z pojęciem infrastruktura krytyczna. Z tego wynika szczególna waga ciągłości działania i bezpieczeństwa infrastruktury krytycznej. Sam podmiot powinien się zidentyfikować, ocenić swoją rolę i formalnie potwierdzić status. Odpowiedzialność nie spoczywa wyłącznie na specjalistach technicznych — zarząd odpowiada za nadzór nad cyberbezpieczeństwem, a brak zgodności może oznaczać dotkliwe sankcje finansowe i organizacyjne.
10 wymagań NIS2 dla operatorów
Wymagania dyrektywy trzeba czytać jako zestaw obowiązków organizacyjnych i technicznych. Dla operatorów energetycznych najważniejsze są te, które da się przełożyć na realne działania w IT i OT:
- Ocena ryzyka dla systemów IT i SCADA/OT.
- Polityka cyberbezpieczeństwa zatwierdzona i nadzorowana przez kierownictwo.
- Procedury reagowania na incydenty oraz jasny podział ról.
- Raportowanie incydentów w wymaganych terminach: wstępnie w 24 godziny, szczegółowo w 72 godziny i końcowo w ciągu miesiąca.
- Ciągłość działania dla procesów krytycznych.
- Kopie zapasowe i odtwarzanie po awarii.
- Bezpieczeństwo łańcucha dostaw, zwłaszcza tam, gdzie w grę wchodzą systemy SCADA, urządzenia stacyjne i usługi serwisowe.
- Kontrola dostępu do zasobów i kont uprzywilejowanych.
- Szkolenia dla pracowników, w tym zespołów technicznych i decydentów.
- Nadzór zarządczy nad wdrożeniem i utrzymaniem zabezpieczeń.
To zestaw elementów, które bezpośrednio wpływają na bezpieczeństwo energetyczne. W praktyce trzeba połączyć procesy, ludzi i technologię. Sama dokumentacja nie wystarczy, jeśli sieć nie jest podzielona, a zdalny dostęp pozostaje otwarty bez silnego uwierzytelniania. Z kolei nawet najlepsze narzędzia nie pomogą, jeśli organizacja nie ma jasnej polityki, testów odtwarzania i planu reakcji na incydenty.
Cyberbezpieczeństwo sieci OT – segmentacja IT/OT i IEC 62443
W środowisku przemysłowym ochrona samej sieci biurowej nie zabezpiecza zakładu energetycznego. Atak na strefę IT może szybko przejść do OT, jeśli brakuje granic, filtracji i nadzoru. Dlatego segmentacja sieci jest jednym z najważniejszych elementów dojrzałego podejścia do ochrony.
Dobrym punktem odniesienia jest model Purdue, który porządkuje architekturę według poziomów od biznesu po proces technologiczny. W praktyce chodzi o oddzielenie sieci biurowej od technologicznej oraz o utworzenie stref pośrednich, czyli DMZ-OT. Strefa to wydzielony obszar o podobnym poziomie ryzyka, a kanał to kontrolowana droga komunikacji między strefami.
W energetyce ma to szczególne znaczenie, bo systemy SCADA/OT często korzystają z wielu protokołów przemysłowych. Przykładowo w komunikacji spotyka się IEC 61850 z mechanizmami GOOSE i MMS, a także IEC 104, DNP3 czy Modbus TCP. Zwykły firewall biurowy nie rozumie ich kontekstu. Potrzebny jest firewall przemysłowy z inspekcją DPI, który potrafi analizować treść ruchu, a nie tylko adresy i porty.
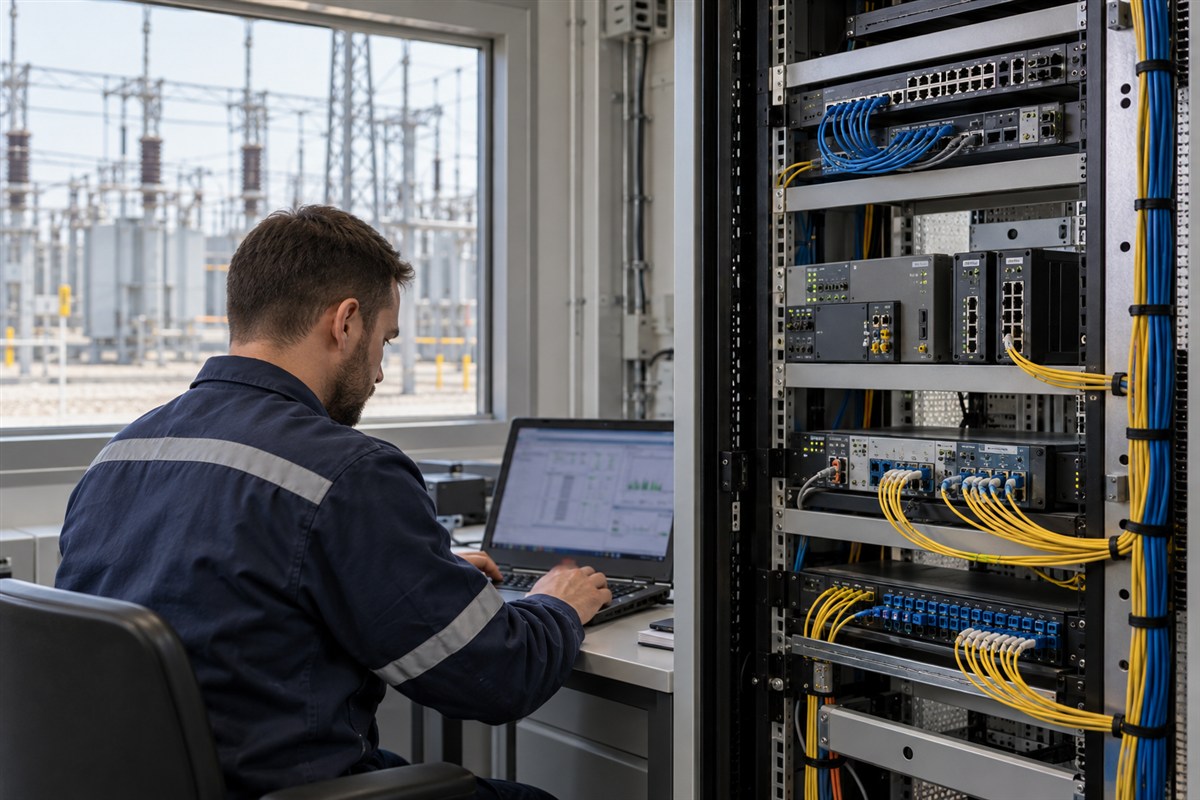
Równie ważny jest IDS dla OT, czyli system wykrywania zagrożeń dostosowany do automatyki. Taki system musi rozpoznawać nietypowe wzorce komunikacji, błędy w poleceniach sterujących i anomalie w czasie, w którym proces technologiczny powinien działać stabilnie. W środowisku OT nie chodzi wyłącznie o blokowanie ruchu, ale o wykrywanie tego, co odbiega od normalnej pracy instalacji.
Właśnie dlatego cyberbezpieczeństwo OT nie może być dodatkiem do klasycznego bezpieczeństwa IT. Musi uwzględniać ciągłość procesu, ograniczenia urządzeń polowych i wymagania eksploatacyjne. W praktyce oznacza to łączenie segmentacji, reguł dostępu, monitoringu, bezpiecznego zdalnego serwisu oraz ścisłego nadzoru nad zmianami w konfiguracji.
Infrastruktura sieciowa wspierająca zgodność z NIS2
Zgodność z NIS2 w energetyce łatwiej budować wtedy, gdy infrastruktura sieciowa sama wspiera kontrolę i izolację ruchu. Warto więc zwracać uwagę na urządzenia zgodne z IEC 62443-4-2 SL2, bo taki poziom odnosi się do odporności na celowe ataki, mechanizmów uwierzytelniania i ochrony komunikacji w środowisku przemysłowym. To ważne tam, gdzie liczy się nie tylko dostępność, ale też przewidywalność działania.
W praktyce przydają się rozwiązania oparte na IEEE 802.1x, RADIUS i TACACS+, bo pozwalają kontrolować, kto i na jakich zasadach uzyskuje dostęp do sieci. Do tego dochodzi MACsec, czyli szyfrowanie warstwy łącza, które pomaga chronić ruch między urządzeniami wrażliwymi na podsłuch i manipulację. Segmentacja VLAN porządkuje ruch, ogranicza rozprzestrzenianie się incydentu i wspiera bezpieczeństwo sieci w obszarach biznesowych oraz technologicznych.
W środowiskach krytycznych równie ważna jest redundancja. Mechanizmy PRP i HSR podnoszą odporność na awarie, co ma znaczenie tam, gdzie każda przerwa może wpływać na procesy operacyjne. Dobrze zaprojektowana architektura umożliwia utrzymanie pracy nawet przy uszkodzeniu pojedynczego elementu, a to bezpośrednio wspiera bezpieczeństwo energetyczne.

Jeśli organizacja planuje cyfryzację sieci, warto patrzeć na nią całościowo — nie tylko jako na projekt IT, ale jako fundament niezawodnej infrastruktury usług podstawowych. W takim ujęciu bezpieczeństwo energetyczne zaczyna się od właściwie zaprojektowanej komunikacji, nadzoru i separacji stref.
Jak podejść do wdrożenia?
Najrozsądniej zacząć od audytu zgodności i klasyfikacji aktywów. Trzeba ustalić, które systemy są krytyczne, gdzie przebiegają granice IT/OT i jakie zależności istnieją między urządzeniami, aplikacjami i dostawcami. Następnie warto zbudować mapę ryzyka oraz porównać obecny stan z wymaganiami NIS2 i IEC 62443.
Praktyczna kolejność zwykle wygląda tak: identyfikacja podmiotu, analiza luk, segmentacja sieci, zabezpieczenie zdalnego dostępu, monitoring i plan ciągłości działania. Równolegle trzeba angażować IT, OT, utrzymanie ruchu, bezpieczeństwo i zarząd. Bez współpracy tych zespołów nawet najlepsza polityka cyberbezpieczeństwa pozostanie dokumentem bez przełożenia na praktykę.
Warto też pamiętać o współpracy z CSIRT NASK tam, gdzie organizacja potrzebuje wsparcia w obszarze zgłaszania i obsługi incydentów. Dobra dokumentacja decyzji, zmian i wyjątków pomaga nie tylko podczas audytu, ale też w codziennym zarządzaniu ryzykiem. W energetyce liczy się przewidywalność, a ta zaczyna się od uporządkowanego procesu.
NIS2 to nie tylko obowiązek prawny. To szansa, by uporządkować cyberbezpieczeństwo w sektorze, który odpowiada za ciągłość życia gospodarczego i społecznego. Najlepsze efekty daje połączenie wymagań organizacyjnych z techniczną segmentacją IT/OT, rozwiązaniami zgodnymi z IEC 62443 oraz świadomą modernizacją infrastruktury. Dla operatorów i decydentów to dobry moment, by przejść od reakcji do planu działania.