Infrastruktura krytyczna to nie tylko obiekt, który trzeba chronić fizycznie. Jej bezpieczeństwo zależy również od ludzi, technologii, procedur, łączności oraz wzajemnych zależności między systemami. Dlatego spełnienie wymagań Ustawy o zarządzaniu kryzysowym wymaga spojrzenia na ochronę szerzej niż przez pryzmat ogrodzenia, monitoringu czy kontroli dostępu.
Kluczowe staje się zbudowanie spójnego modelu zabezpieczeń, w którym poszczególne warstwy wzajemnie się uzupełniają i ograniczają skutki awarii, incydentów oraz zakłóceń. Ma to szczególne znaczenie w kontekście zmian regulacyjnych z 2026 roku oraz wdrażania dyrektywy CER, które wzmacniają podejście oparte na odporności, zarządzaniu ryzykiem i jasno określonej odpowiedzialności operatorów infrastruktury krytycznej.
Czym jest infrastruktura krytyczna według Ustawy o zarządzaniu kryzysowym
Zgodnie z art. 3 pkt 2 ustawy o zarządzaniu kryzysowym infrastruktura krytyczna to „systemy oraz wchodzące w ich skład powiązane ze sobą funkcjonalnie obiekty, w tym obiekty budowlane, urządzenia, instalacje i usługi kluczowe dla bezpieczeństwa państwa i jego obywateli”. W języku operacyjnym oznacza to nie pojedynczy budynek czy urządzenie, lecz cały system zależności, bez którego państwo lub społeczeństwo traci ciągłość działania.
Ustawa wskazuje 11 systemów infrastruktury krytycznej: zaopatrzenie w energię, surowce energetyczne i paliwa; łączność; sieci teleinformatyczne; finansowe; zaopatrzenie w żywność; zaopatrzenie w wodę; ochronę zdrowia; transport; ratownictwo; zapewnienie ciągłości działania administracji publicznej; produkcję, składowanie, przechowywanie i stosowanie substancji chemicznych oraz promieniotwórczych.
Ważne jest też to, że nie każdy strategiczny obiekt automatycznie jest IK. O kwalifikacji decydują szczegółowe kryteria zawarte w niejawnym załączniku do Narodowego Programu Ochrony Infrastruktury Krytycznej. W praktyce oznacza to, że sam fakt ważności dla branży nie przesądza jeszcze o statusie prawnym.
Narodowy Program Ochrony Infrastruktury Krytycznej porządkuje podejście do identyfikacji, ochrony i odtwarzania zasobów kluczowych dla państwa. Rolę koordynacyjną pełni tu Rządowe Centrum Bezpieczeństwa, które wspiera spójność działań, wymianę informacji i planowanie ochrony.
Nowelizacja 2026 i dyrektywa CER: operator vs podmiot krytyczny
Od 4 lipca 2026 r. nowelizacja Ustawy o zarządzaniu kryzysowym wdraża dyrektywę CER 2022/2557. Najważniejsza zmiana polega na uporządkowaniu ról: operator infrastruktury krytycznej i podmiot krytyczny nie są już traktowane jako pojęcia zamienne. To istotne, bo porządkuje odpowiedzialność, zakres obowiązków i sposób raportowania.
W centrum nowego podejścia znajduje się pojęcie odporności. Nie chodzi już wyłącznie o zabezpieczenie obiektu przed wejściem osób nieuprawnionych czy awarią pojedynczego elementu, ale o zdolność do zapobiegania, ochrony, reagowania, absorbowania skutków, adaptacji i odtwarzania normalnego działania.
Do kluczowych elementów zgodności należą plan odporności, Krajowa Ocena Ryzyka oraz audyty. W praktyce oznacza to konieczność wykazania, że organizacja rozpoznaje zagrożenia, potrafi je ocenić i ma wdrożone środki pozwalające utrzymać ciągłość działania. Dla projektanta systemu zabezpieczeń to sygnał, że architektura ochrony musi wspierać nie tylko prewencję, ale też odtwarzanie i pracę w warunkach zakłócenia.
Pięć warstw ochrony obiektu IK
Skuteczna ochrona infrastruktury krytycznej opiera się na pięciu warstwach: fizycznej, osobowej, technicznej, teleinformatycznej i prawnej. Dopiero ich połączenie daje model, który da się obronić operacyjnie i formalnie. Zaniedbanie jednej warstwy osłabia wszystkie pozostałe.
Warstwa fizyczna
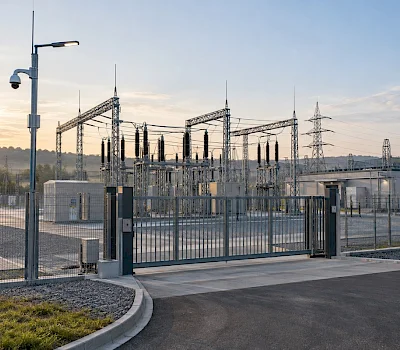
To pierwsza linia ochrony: ogrodzenia, perymetr, bramy, śluzy, kontrola wejść, ochrona obiektu, monitoring, oświetlenie i zabezpieczenia strefowe. Jej zadaniem jest spowolnienie intruza, wykrycie próby naruszenia i ograniczenie dostępu do stref krytycznych. Operacyjnie odpowiada za nią najczęściej zespół ochrony wraz z właścicielem obiektu i integratorem systemów bezpieczeństwa.
Warstwa osobowa
Dotyczy ludzi: weryfikacji uprawnień, procedur dostępu, szkoleń, świadomości zagrożeń i zasad reagowania. To tutaj wchodzą kwestie, które wpływają na bezpieczeństwo osobowe: błędy pracowników, sabotaż, socjotechnika, nieautoryzowane działania. Nawet najlepsza technika nie zadziała, jeśli personel nie rozumie procedur i nie potrafi rozpoznać incydentu.
Warstwa techniczna
Obejmuje systemy wspierające ochronę: czujniki, kontrolę wejścia, zasilanie rezerwowe, redundancję, automatykę zabezpieczeń, detekcję i elementy sterowania. To obszar, w którym liczy się odporność sprzętowa, ciągłość działania i możliwość pracy awaryjnej. Za tę warstwę odpowiadają zwykle służby techniczne, utrzymanie ruchu i integratorzy systemów.
Warstwa teleinformatyczna
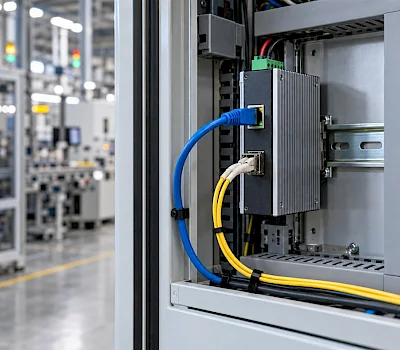
To bezpieczeństwo teleinformatyczne obiektu: sieci, urządzenia komunikacyjne, segmentacja, kontrola dostępu, logowanie zdarzeń, aktualizacje i nadzór nad komunikacją między strefami. W obiektach IK jest to warstwa krytyczna, bo coraz częściej łączy systemy IT z OT. Jej zaniedbanie może unieważnić skuteczność ochrony fizycznej i technicznej, ponieważ cyberatak potrafi wyłączyć sterowanie, monitorowanie albo łączność.
Warstwa prawna
Ta warstwa porządkuje odpowiedzialność: procedury, polityki, umowy, uprawnienia, role, zgodność z ustawą o zarządzaniu kryzysowym, wymogi branżowe i audytowe. Bez niej organizacja ma zabezpieczenia, ale nie ma dowodu zgodności ani jasnego modelu działania. Za tę warstwę odpowiadają zarząd, compliance, bezpieczeństwo i zespoły prawne.
Defense in depth: architektura warstwowa w praktyce
Model defense in depth polega na tym, że zabezpieczenia nie tworzą jednej bariery, tylko kilka współdziałających poziomów. W obiekcie IK obejmuje to obszar naziemny, przestrzeń powietrzną i warstwę cybernetyczną. Dzięki temu zagrożenie nie zatrzymuje się na jednym punkcie kontroli, ale jest wykrywane, opóźniane i neutralizowane przez kolejne mechanizmy.
W praktyce łańcuch ochrony wygląda tak: perymetr ogranicza dostęp, kontrola dostępu filtruje ruch osób i pojazdów, detekcja wykrywa nieprawidłowości, weryfikacja potwierdza zdarzenie, sterowanie uruchamia reakcję, zarządzanie koordynuje odpowiedź, a ciągłość działania pozwala utrzymać funkcje obiektu mimo incydentu. To dlatego skuteczność nie wynika z jednego systemu, lecz ze spójności całej architektury.
Taki model dobrze wspiera plan ochrony infrastruktury krytycznej, bo łączy rozpoznanie obiektu, analizę zagrożeń i procedury odtworzeniowe. Jeśli warstwy są logicznie powiązane, łatwiej udowodnić zgodność i szybciej reagować na cyberataki na infrastrukturę krytyczną oraz zdarzenia fizyczne.
Cyberbezpieczeństwo OT jako warstwa teleinformatyczna
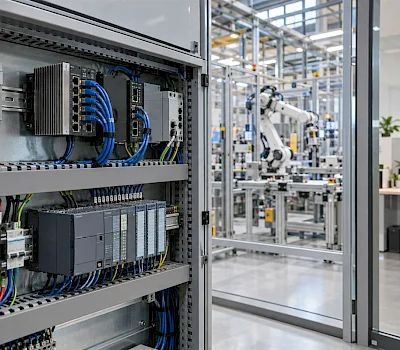
W obiektach IK coraz częściej dochodzi do konwergencji IT/OT. To oznacza, że sieci biurowe, systemy nadzoru, automatyka i sterowanie zaczynają współistnieć w jednej architekturze lub wymieniać dane między strefami. W takim środowisku segmentacja sieci, kontrola dostępu i inwentaryzacja zasobów nie są dodatkiem, tylko warunkiem bezpieczeństwa.
Właśnie tu wchodzi IEC 62443: norma porządkuje podejście do bezpieczeństwa systemów przemysłowych i wymaga, aby architektura była projektowana świadomie – ze strefami, kanałami komunikacji i kontrolą dostępu już na poziomie infrastruktury. Ochrona Ethernetu i urządzeń sieciowych zaczyna się więc nie po incydencie, ale przy projektowaniu topologii, zasad komunikacji i mechanizmów nadzoru.
BitStream działa właśnie w tej warstwie. Projektuje architektury teleinformatyczne dla sektora bezpieczeństwa i obronności zgodne z IEC 61850 oraz IEC 62443, wspierając segmentację, izolację stref i odporność na awarie systemów sterowania. Rozwiązania tej klasy są stosowane w jednostkach wojskowych, u operatorów infrastruktury krytycznej, w instytucjach rządowych i służbach mundurowych.
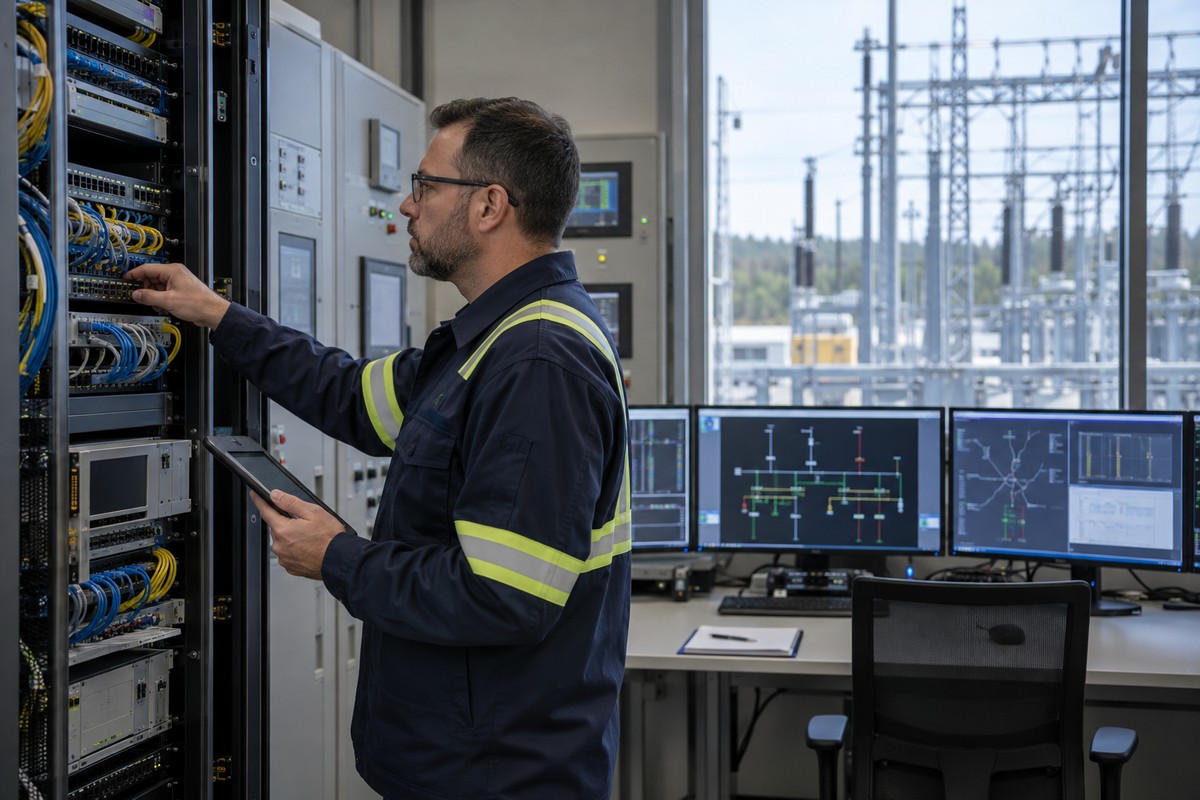
Nowy router BitStream, Magnetar 300, spełnia IEC 62443-4-2 SL2, a więc poziom wymagany tam, gdzie trzeba chronić sieć przed atakami ukierunkowanymi. Istotny jest też stały dostęp do zsynchronizowanego czasu, nawet przy utracie GNSS, oraz odporność na zakłócenia elektromagnetyczne i środowiskowe. To ważny element warstwy cybernetycznej, ale nie zastępuje pozostałych warstw zabezpieczeń.
Jak przełożyć wymagania prawne na skuteczny plan ochrony IK
Zgodność z Ustawą o zarządzaniu kryzysowym i dyrektywą CER wymaga podejścia warstwowego: rozpoznania obiektu, analizy zagrożeń i spójnego planu ochrony infrastruktury krytycznej. Najlepszy efekt daje połączenie bezpieczeństwa fizycznego, osobowego, technicznego, teleinformatycznego i prawnego w jednym modelu zarządzania ryzykiem. To właśnie buduje odporność infrastruktury krytycznej – na cyberataki, awarie i zakłócenia operacyjne.